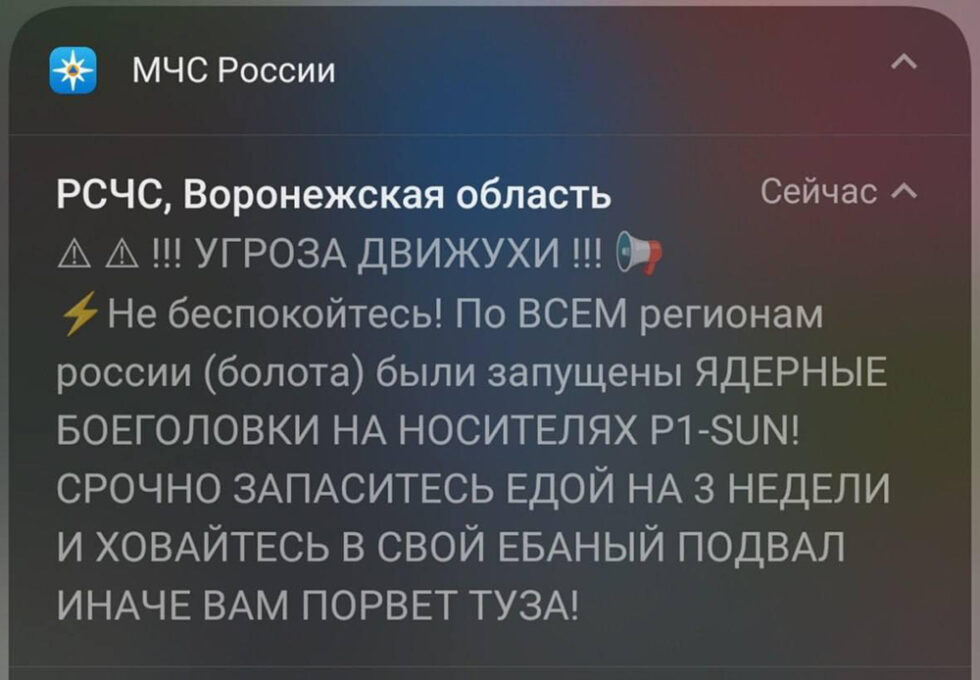
Copie d’écran du message d’alerte du Ministère des situations d’urgence de Russie (piraté) adressé aux populations russes. Il informe de l’envoi d’ogives nucléaires sur toutes les régions de Russie et se termine par un message un brin frondeur « Cachez-vous dans vos putains de cave sinon vous allez vous faire démolir ! ».
Après le piratage d’un système d’alerte du gouvernement Ukrainien fin octobre 2026 pour tenter de provoquer une panique, c’est au tour du principal media ukraien langue anglaise d’avoir subi des tentatives de piratage sur le thème d’une frappe nucléaire.
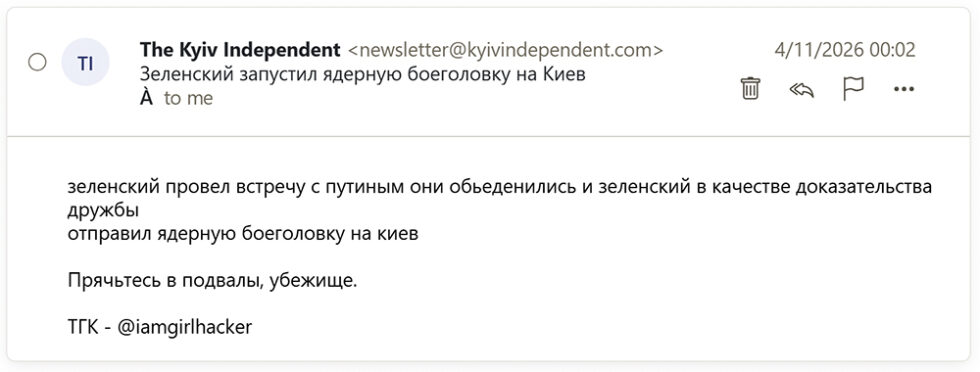
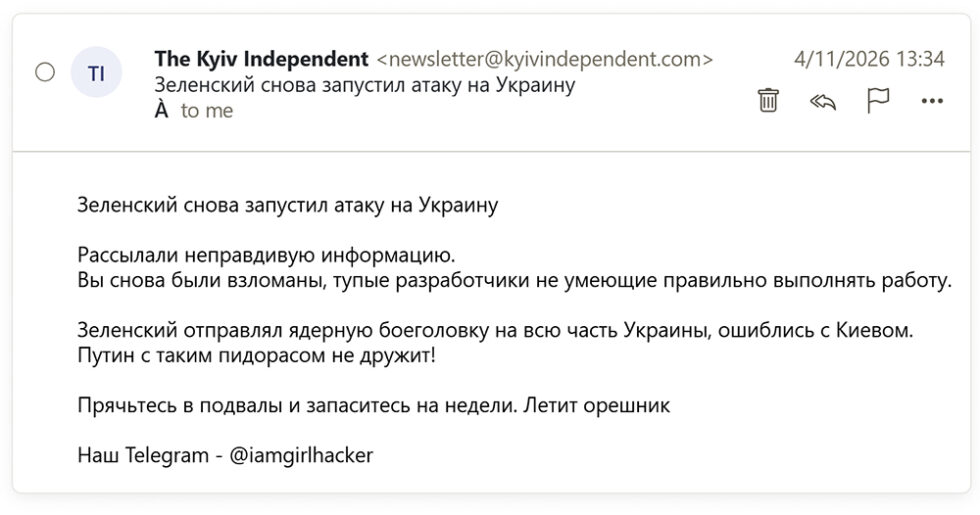
En début de cette première semaine de novembre, The Kyiv Independent, principal media anglophone en Ukraine basé à Kyiv, a été victime d’une cyberattaque, entraînant une interruption de service de son site web et la réception, par certains lecteurs, de courriels contenant de fausses informations en russe ou en anglais. Le premier message, rédigé en cyrillique et avec l’adresse habituelle de la lettre d’information hebdomadaire du media, reçu par notre rédaction dans la nuit de lundi à mardi, fut
« Zelensky a rencontré Poutine, ils se sont unis et, en signe d’amitié, Zelensky a envoyé une ogive nucléaire sur Kiev. Cachez-vous dans les caves, mettez-vous à l’abri. » suivi d’une énigmatique signature « THC – @iamgirlhacker ».
Aucune illustration, aucun logo, rien que trois lignes en cyrillique. Quand on est abonné à la newsletter du Kyiv Independent, impossible de se faire prendre. Mais ce message mentionnant une ogive nucléaire n’est pas sorti de nulle part. Dans la nuit du dimanche 1er au lundi 2 novembre 2026, des cyberattaques ont simultanément ciblé les applications d’alerte ukrainienne diffusant de fausses menaces nucléaires sur des millions de smartphones ukrainiens. Suivant les versions de l’application Air Alert, les Ukrainiens ont reçu de courts messages tels que « Il y a une alerte d’attaque chimique à Kyiv ! N’allez pas dehors ! » ou « Alerte au risque d’irradiation nucléaire à Kyiv ».
Une démarche bien plus crédible que celle ayant visé les lecteurs du Kyiv Independent car ces messages d’alerte reprenaient les codes habituels des alertes et surtout était diffusé sur l’application officielle que chaque habitant du pays a installé sur son smartphone. Un œil attentif aurait remarqué des erreurs d’orthographe en ukrainien ou en anglais, mais qui vérifie bien l’orthographe quand on lui annonce le pire ?
Le SPRAVDI, le Centre de communication stratégique et de lutte contre la désinformation (www.spravdi.org ), qui a développé début 2022 cette application que tout a chacun possède en Ukraine, a attribué lundi le piratage à la Russie. Le SPRAVDI a indiqué mardi 3/11 que « les services du ministère des Situations d’urgence de la Fédération de Russie ont subi une cyberattaque en réponse » mais a reconnu que « L’équipe de l’application Air Alert a confirmé une cyberattaque ayant entraîné la suspension temporaire du service ».
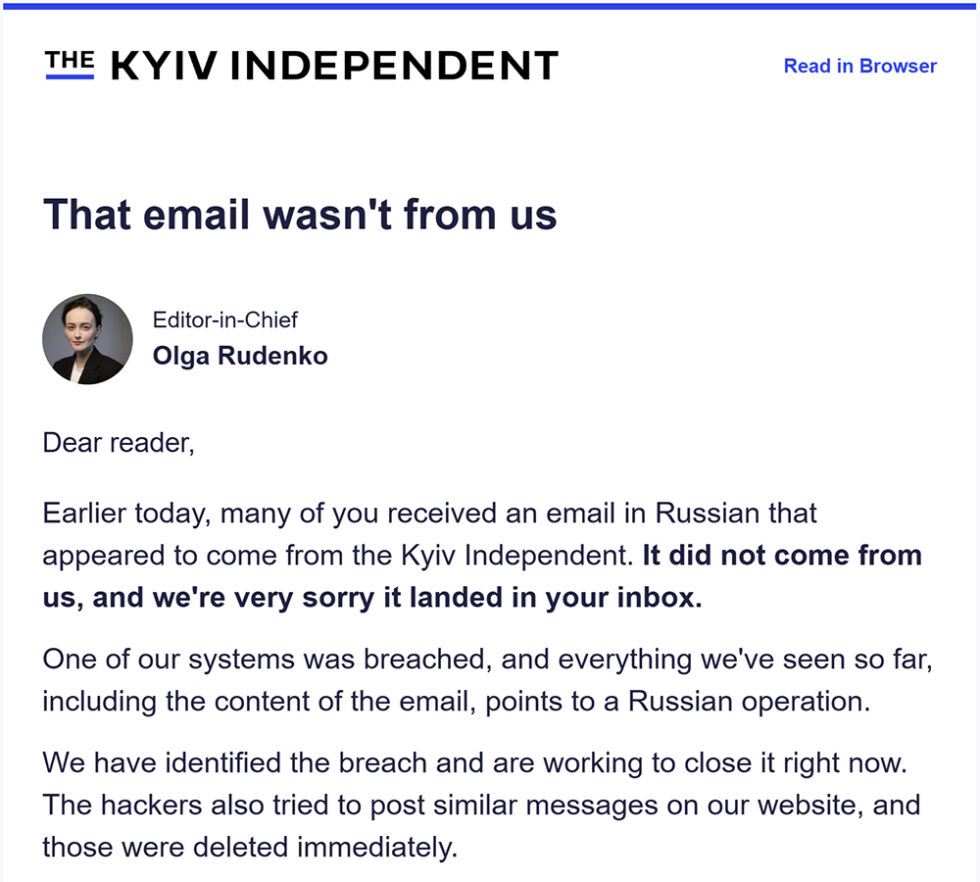
Courriel d’information d’Olga Rudenko, rédactrice en chef du Kyiv Independent, après le piratge subi par son media le 1 novembre 2026.
Olga Rudenko, la rédactrice en chef du Kyiv Independent, a écrit à ses lecteurs le mercredi 4/11 que « Le contenu de ces fausses allégations laisse penser à une opération menée en Russie. » Si le ou les hackeurs ont pu s’introduire dans le système de messagerie du media, ils ont également tenté de modifier la page d’accueil du site mais ils en ont été empêchés. Les données financières des personnes qui soutiennent la publication sont, selon la rédaction, restées sécurisées. A ce stade des enquêtes, rien n’indique que les deux piratages aient la même origine. Sur la chaîne Telegram Mash, canal d’information lié aux services de renseignement russes, l’implication du groupe de hackeurs Hitcore a été citée sans que des éléments validant cette hypothèse aient été apportés.
Les opérations de piratage des systèmes informatiques ukrainiens sont monnaie courante. Elles ont commencé bien avant l’invasion du 24 février 2022, une attaque massive ayant eu lieu quelques jours avant le lancement de l’opération russe. Si cette attaque visant l’application essentielle pour la sécurité des Ukrainiens est nouvelle, ce n’est pas le cas des attaques ciblant les médias ukrainiens.
Depuis 2023, les médias de toute taille et les infrastructures de communication ukrainiennes font l’objet de cyberattaques massives et sophistiquées. Elles sont souvent attribuées à des groupes de pirates informatiques russes. Début 2026, la chaîne de télévision nationale ukrainienne a subi une attaque par déni de service d’une ampleur critique, générant jusqu’à 200 000 requêtes par minute depuis des ordinateurs piratés répartis dans le monde entier (en Europe, Asie et Etats-Unis) pour saturer et couper ses flux en direct. L’attaque a duré près de trois heures. En 2025, un important groupe audiovisuel ukrainien a été visé par une attaque en deux phases : une campagne initiale d’hameçonnage, suivie d’une tentative d’intrusion dans l’infrastructure informatique via des systèmes connexes. L’objectif de l’attaque informatique était de prendre le contrôle de la ressource et de diffuser de la propagande au nom du média. Les spécialistes du SBU, le service de sécurité national ukrainien, ont détecté l’intrusion et ont empêché la prise de contrôle.
Également au début de l’année 2025, une vague de cyberharcèlement combiné à de fausses alertes a touché plusieurs rédactions régionales indépendantes en ligne, Zhar.info à Khmelnytskyi, Rayon.in.ua, un réseau national de publications en ligne locales qui réunit des médias locaux dans différentes régions du pays (notamment à Volyn, Rivne, en Transcarpathie, à Lviv, à Kherson, à Odessa, etc.) ou Syla Pravdy à Loutsk. Les journalistes ont reçu des courriels coordonnés affirmant que des explosifs avaient été dissimulés dans leurs bureaux, forçant des évacuations régulières et perturbant le travail journalistique au quotidien. L’objectif global de ces manœuvres reste psychologique : saturer l’espace informationnel, perturber le travail des journalistes sur le terrain et surtout éroder la confiance de la population envers les outils de communication officiels du gouvernement, notamment l’application Air Alert. Ces offensives visent également à saboter la diffusion d’informations et à semer la panique au sein de la population.